USDT充值攻击脚本 | 充值漏洞攻击·node全源·USDT充值攻击脚本源码
自动发货
VIP免费
$118.00
产品说明
【USDT充值攻击脚本 | node全源·USDT充值攻击脚本源码·充值漏洞攻击源码介绍】
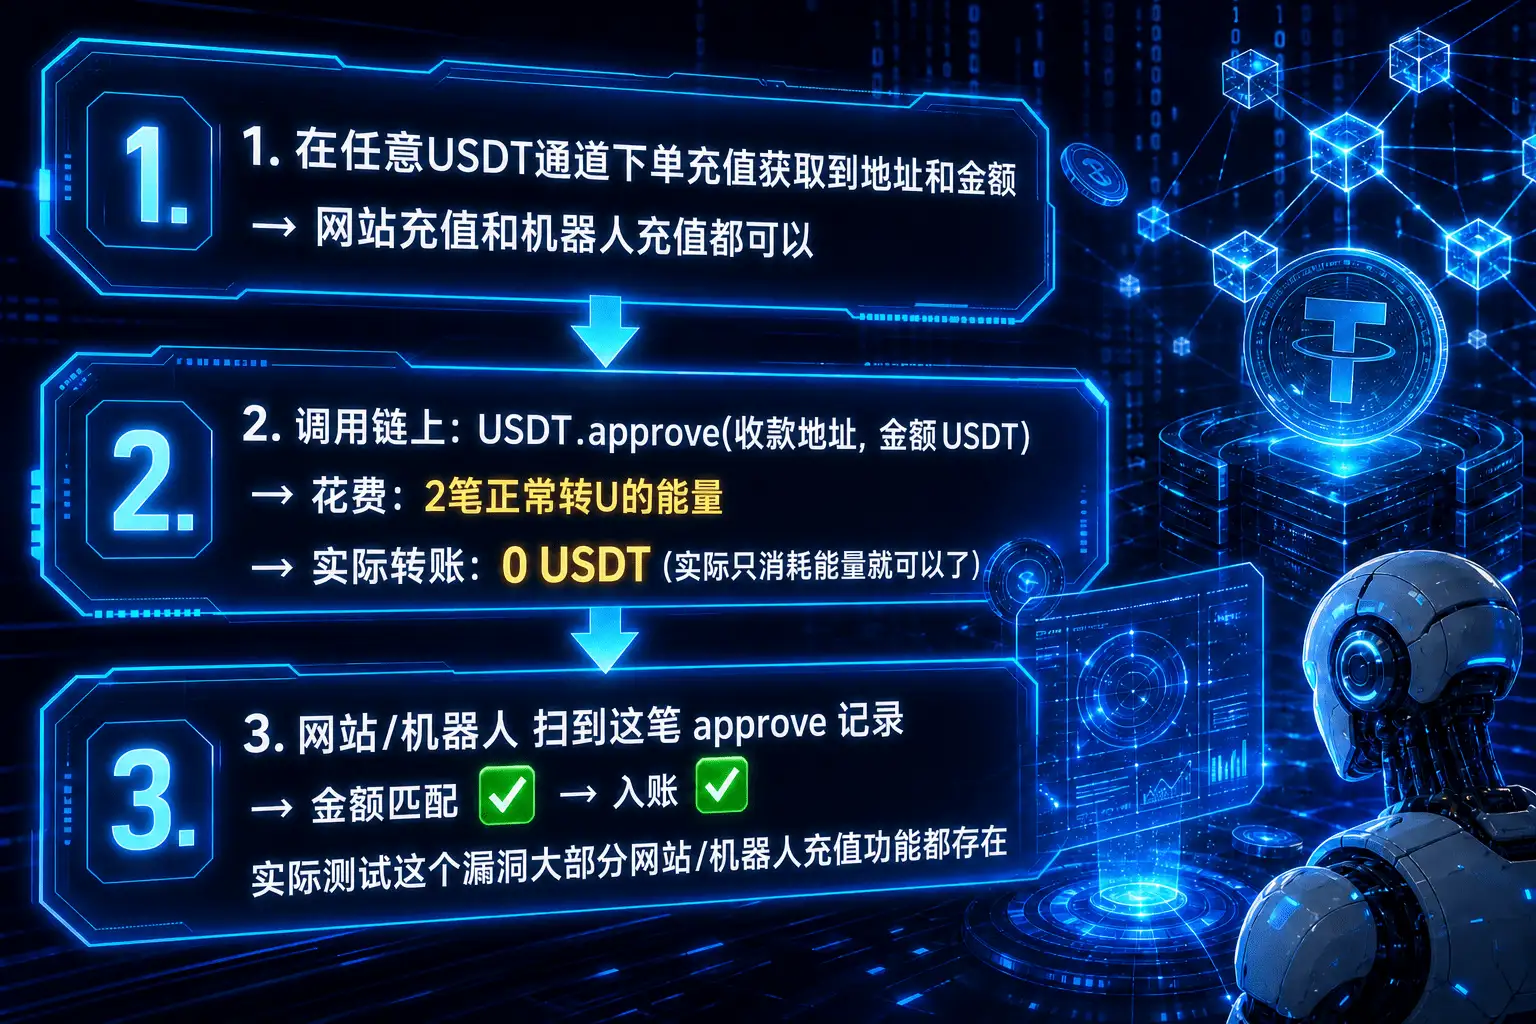
脚本原理│├─ 1. 在任意USDT通道下单充值获取到地址和金额│ → 站点充值和机器人充值都可以│├─ 2. 调用链上:USDT.approve(收款地址, 金额 USDT)│ → 花费:2笔正常转U的能量│ → 实际转账:0 USDT (实际只消耗能量就可以了)│└─ 3. 站点/机器人 扫到这笔 approve 记录→ 金额匹配 → 入账实际测试这个漏洞大部分站点/机器人充值特性都存在
以上就是USDT充值攻击脚本 | node全源·USDT充值攻击脚本源码·充值漏洞攻击的介绍了。
脚本原理│├─ 1. 在任意USDT通道下单充值获取到地址和金额│ → 站点充值和机器人充值都可以│├─ 2. 调用链上:USDT.approve(收款地址, 金额 USDT)│ → 花费:2笔正常转U的能量│ → 实际转账:0 USDT (实际只消耗能量就可以了)│└─ 3. 站点/机器人 扫到这笔 approve 记录→ 金额匹配 → 入账实际测试这个漏洞大部分站点/机器人充值特性都存在
以上就是USDT充值攻击脚本 | node全源·USDT充值攻击脚本源码·充值漏洞攻击的介绍了。
想搭建同款商业源码站,可下载本套完整源码,安装部署与售后技术均有保障。
本页面完整源码与资源:https://www.srcmart.cfd/detail/3630.html
售后说明
所有订单均会带售后技术联系方式,如需帮助请直接联系售后技术。